
AIリスク管理とは、生成AIの使い方に潜むリスクを洗い出し、影響と起こりやすさで優先順位をつけて対策し、定期的に見直す取り組みです。
「リスクがあるのは分かるけれど、何から手をつければいいのか分からない」。生成AIを使い始めた会社から、よく聞く声です。すべてのリスクに同じ重さで備えようとすると、手間がかかりすぎて止まってしまいます。
この記事では、担当者が1人でも進められる5つの手順と、書き換えてそのまま使えるリスク評価表のひな形を紹介します。
中小企業が押さえたいAIのリスク
生成AIを仕事で使うときの主なリスクは、次の6つです。
| リスク | 起こりうること |
|---|---|
| 情報の漏えい | 顧客情報や社外秘をAIに入力し、社外のサービスに情報が渡る |
| 著作権 | AIで作った画像や文章が、既存の作品とよく似てしまう |
| 誤った出力 | AIがもっともらしい誤りを書き、そのまま社外に出る |
| なりすまし詐欺 | 偽の音声やビデオ通話で、社長や取引先を名乗る指示が届く |
| 個人情報 | 社員や顧客の個人情報を、決まりのないままAIで扱う |
| 海外の規制 | 海外のサービスにデータを渡したり、EU向けにAIで作った画像を公開したりする |
保戸丸のチェックリストでは、AIガバナンスで確かめることを12の分類・97項目に分けています。この記事で扱う「リスクの洗い出しと評価」は、そのうちの「B リスク評価・棚卸」(8項目)に当たります。分類ごとに何を確かめるかは「AIガバナンスのチェックリスト」にまとめています。
国の考え方:リスクの大きさに合わせて、対策の重さを変える
総務省と経済産業省の「AI事業者ガイドライン(第1.2版)」は、「リスクベースアプローチ」という考え方を基本にしています。使い方によって生じうるリスクの大きさ(危害の大きさと、それが起こる可能性)をつかんだうえで、対策の程度をリスクの大きさに合わせる、という考え方です。
ガイドラインは、対策をしすぎることにも注意を促しています。行き過ぎた対策は、AIを使うこと自体や、AIから得られる便利さを妨げてしまうおそれがあるからです。「全部を禁止する」のでも「何もしない」のでもなく、大きなリスクから順に手を打つ。これが、AIリスク管理の出発点になります。
ガイドラインは、リスクへの対策として「回避」「低減」「移転」「容認」の4つを挙げています。
| 対策 | 意味 | 生成AIでの例 |
|---|---|---|
| 回避 | その使い方をやめる | 顧客の個人情報を扱う作業には、生成AIを使わない |
| 低減 | 起こりにくく、起きても小さくする | 入力してはいけない情報を決める。社外に出す前に人が確認する |
| 移転 | ほかに引き受けてもらう | 契約や保険で、損害の負担を分ける |
| 容認 | 小さいリスクとして受け入れる | 社内向けのメモの要約は、人が読む前提でそのまま使う |
AIリスク管理の5つの手順
手順1:使っているAIを棚卸しする
まず、社内でどのAIが、どの仕事に使われているかを一覧にします。
棚卸し(社内にあるものを一つずつ数えて一覧にすること)をしないと、どこにリスクがあるのか見えません。
一覧には、サービス名、使っている部署や人、使う目的、入力している情報の種類、契約の形(会社の契約か、個人のアカウントか)を書きます。
会社が契約したサービスだけでなく、社員が自分の判断で使い始めたサービスも含めるのがポイントです。
社員に短いアンケートをとると、思っていなかった使い方が見つかることがあります。
手順2:リスクを洗い出す
一覧の1行ごとに、「この使い方で、何が起こりうるか」を書き出します。
上の6つのリスクを見ながら、当てはまるものを拾っていくと抜けが少なくなります。
ここでは、まだ「大きい・小さい」を判断しません。思いついたことを、まず全部書き出します。
手順3:影響と起こりやすさで評価する
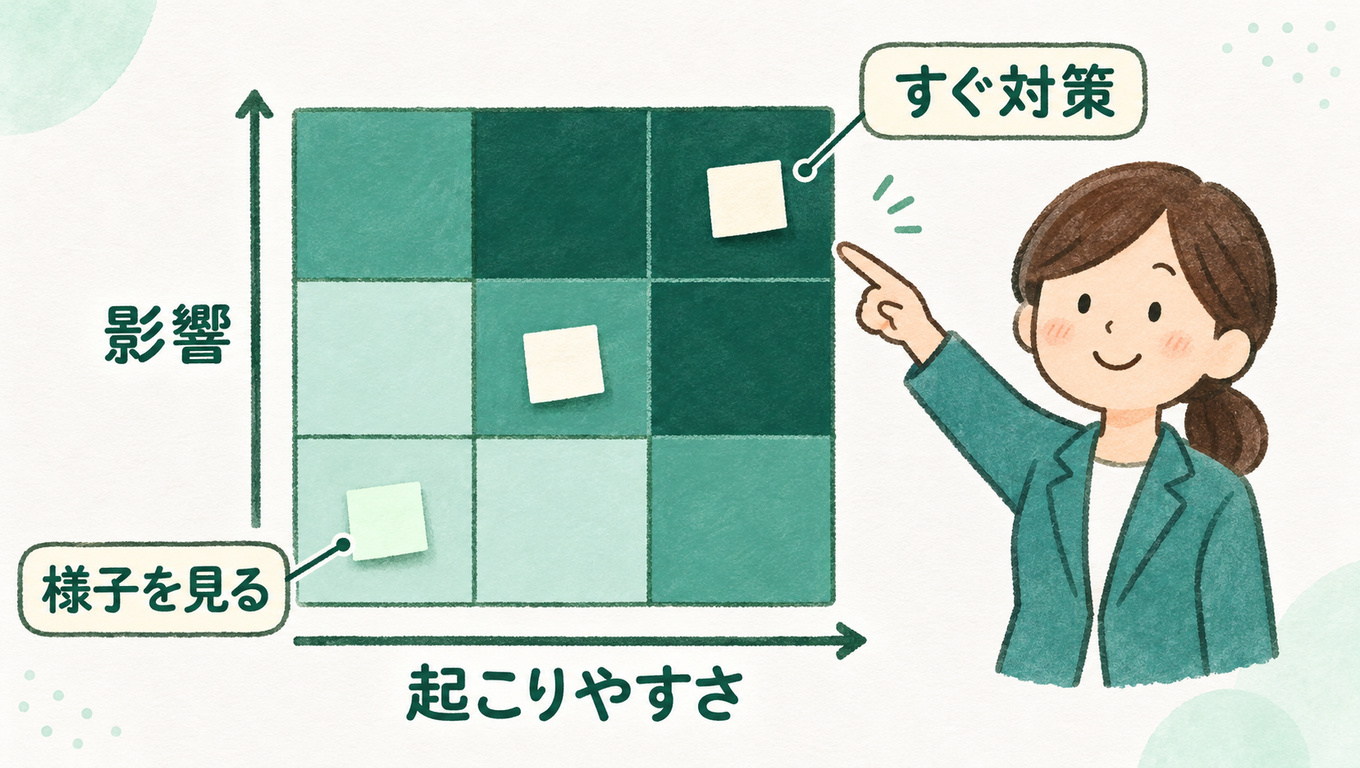
書き出したリスクを、2つの物差しで3段階に分けます。
- 影響:起きたときの被害の大きさ。大(3点)・中(2点)・小(1点)
- 起こりやすさ:どのくらい起こりそうか。高(3点)・中(2点)・低(1点)
2つの点数をかけ算した数字で、優先度を決めます。
| 点数(影響×起こりやすさ) | 優先度 | 目安 |
|---|---|---|
| 6〜9点 | すぐ対策する | 今月中に対策を決める |
| 3〜4点 | 計画して対策する | 3か月以内に対策を決める |
| 1〜2点 | 様子を見る | 容認し、次の見直しで確かめる |
点数は、正確さより、社内で同じ物差しを使うことが大切です。迷ったら高いほうを付けておき、見直しのときに直します。
手順4:対策を決めて、担当と期限をつける
優先度の高いものから、4つの対策(回避・低減・移転・容認)のどれにするかを決めます。中小企業でよく使うのは、次の3つです。
- ルール:使ってよいサービス、入力してはいけない情報を決める
- 人の確認:社外に出す文書は、AIが作ったものでも必ず人が確かめる
- 教育:決めたルールを、具体的な場面の例で社員に伝える
対策には、必ず担当者と期限をつけます。担当が決まっていない対策は、まず実行されません。ルールの作り方は「生成AIの社内ルールの作り方」で、10条のひな形とあわせて紹介しています。
手順5:3か月ごとに見直す
AIのサービスや使い方は、短い期間で変わります。新しいサービスが出たり、社員の使い方が広がったりすれば、新しいリスクも生まれます。
AI事業者ガイドラインも、リスクを分析して終わりにせず、運用を始めたあとも外の変化をふまえて分析をやり直す、というサイクルを示しています。3か月に1回など時期を決めて、棚卸しの一覧と評価表を更新しましょう。
再診断した診断書を取引先へ提出し、いまは四半期ごとに診断している会社もあります。AIガバナンス診断を導入したお客様の声を見る
評価の前に、自社の弱い分類を3分で確かめる
リスク評価表のひな形
手順1〜4は、1枚の表にまとめておくと、見直しのときにそのまま使えます。記入例の3行を、自社の使い方に書き換えてお使いください。
| 業務 | 使うAI | 起こりうること | 影響 | 起こりやすさ | 点数・優先度 | 対策 | 担当・期限 |
|---|---|---|---|---|---|---|---|
| 営業:提案書の下書き | 文章を作る生成AI(社員の個人アカウント) | 顧客名や見積金額を入力し、設定によってはAIの学習に使われる | 大(3) | 高(3) | 9点・すぐ対策する | 会社で契約したサービスに切り替え、学習に使わない設定にする。入力してはいけない情報をリストにする | 営業責任者・今月末 |
| 広報:SNS用の画像づくり | 画像を作る生成AI | 既存の作品とよく似た画像を公開してしまう | 中(2) | 中(2) | 4点・計画して対策する | 公開の前に、似た画像がないかを調べる手順を決める | 広報担当・3か月以内 |
| 総務:社内の打ち合わせメモの要約 | 文章を作る生成AI(会社の契約) | 要約に誤りが混ざる | 小(1) | 中(2) | 2点・様子を見る | 容認する。社内向けに限り、出席者が読んで直す | 総務担当・次の見直し |
表の「対策」の欄が埋まったら、それが自社のAI利用ルールの中身になります。
海外の枠組み:米国NISTのAIリスクマネジメントフレームワーク
海外では、米国の国立標準技術研究所(NIST)が2023年1月26日に公表した「AIリスクマネジメントフレームワーク(AI RMF)」がよく知られています。企業などが任意で使うための枠組みで、「統治(Govern)」「把握(Map)」「測定(Measure)」「管理(Manage)」の4つの機能で、AIのリスク管理を整理しています。2024年7月には、生成AIに特有のリスクを扱う追加の資料(生成AIプロファイル)も公表されました。
大きな会社や海外と取引のある会社では、こうした枠組みを使って点検することがあります。中小企業であれば、まずこの記事の5つの手順で十分です。取引先からAI RMFへの対応を聞かれたときに、「同じ考え方で管理している」と説明できるように、名前だけ知っておくとよいでしょう。
よくある失敗
- 全部を同じ重さで対策する:小さなリスクにまで細かい手順を決めると、現場が使わなくなります。点数の低いものは、容認してかまいません。
- 洗い出して終わる:リスクの一覧を作っても、対策と担当が決まらなければ何も変わりません。評価表の「担当・期限」の欄まで埋めてください。
- 担当を決めない:「みんなで気をつける」は、誰も気をつけないのと同じです。対策ごとに1人の名前を書きます。
- 一度作ったきりにする:半年前の一覧には、いま使っているサービスが載っていないことがあります。見直しの時期を先に決めておきます。
よくある質問
Q. 担当者が1人でもできますか?
A. できます。最初の棚卸しと評価は、1人で半日ほどあれば形になります。ただし、使い方を一番よく知っているのは現場の社員です。棚卸しの段階で、各部署に「どのAIを、何に使っているか」を聞いておくと、抜けが少なくなります。
Q. どのくらいの頻度で見直せばよいですか?
A. 3か月に1回を目安にしてください。新しいAIサービスを導入したときや、AIに関わる事故やヒヤリとした出来事があったときは、時期を待たずに見直します。
Q. チェックリストとは何が違いますか?
A. チェックリストは「決めておくべきことに抜けがないか」を確かめる点検表です。AIリスク管理は、見つかったリスクに「どれから手をつけるか」の順番をつける手順です。チェックリストで抜けを見つけ、評価表で優先順位をつける、という組み合わせで使うと効果的です。
まとめ
- AIリスク管理は、リスクを洗い出し、影響と起こりやすさで優先順位をつけて対策し、定期的に見直す取り組み
- 国のAI事業者ガイドラインも、リスクの大きさに合わせて対策の重さを変える「リスクベースアプローチ」を基本にしている
- 手順は「棚卸し→洗い出し→評価→対策→見直し」の5つ。評価表1枚にまとめると続けやすい
リスクの洗い出しから対策の優先順位づけまでまとめて任せたい方は、AIガバナンス支援(107,800円(税込)〜)をご利用ください。お問い合わせはこちら(お問い合わせ種別は「AIガバナンス支援について」をお選びください)
出典と最終確認日
最終確認日:2026年11月4日
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」(2026年3月31日)
- 米国国立標準技術研究所(NIST)「AI Risk Management Framework」
- NIST「AI RMF Core」
※ この記事は一般的な情報の提供を目的としたもので、法的な助言ではありません。個別の判断は弁護士などの専門家にご相談ください。
コメント