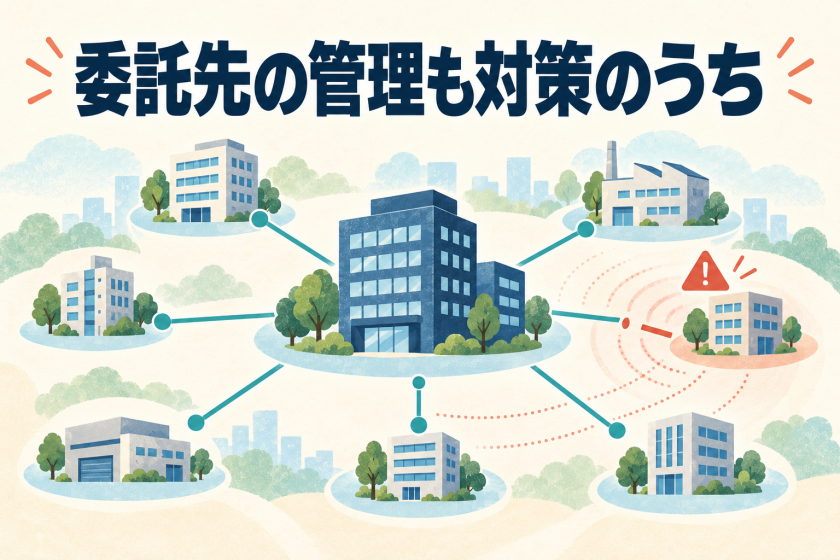
外務省、小売・運輸・通信などの企業、大学など多数の公表が確認されています。解説記事によると、原因が明記された事案のうち、ランサムウェアとされるのは大学の事務部門NASの1件で、他にメール配信サービスや連携システムなど委託先・連携先の侵害を起点とする事案が複数ありました。検知から公表まで数か月かかった事案もあります。解説記事に自治体の事案は含まれていません。
出典:innovaTopia「外務省・日本交通・無印良品などの不正アクセス、10月28〜31日の公表を整理」 https://innovatopia.jp/cyber-security/cyber-security-news/119603/